 DarkGPT
Ce que l’IA apporte à la cybersécurité
- Auditer ton propre code : demande à l’IA de le lire comme un attaquant. Elle repère les injections SQL, les failles XSS ou les en-têtes de sécurité manquants, et propose le correctif.
- Comprendre une menace : comment un ransomware chiffre et se propage, et surtout comment le bloquer.
- Préparer un pentest autorisé : lister les points à tester sur ton application web, avant de les vérifier toi-même.
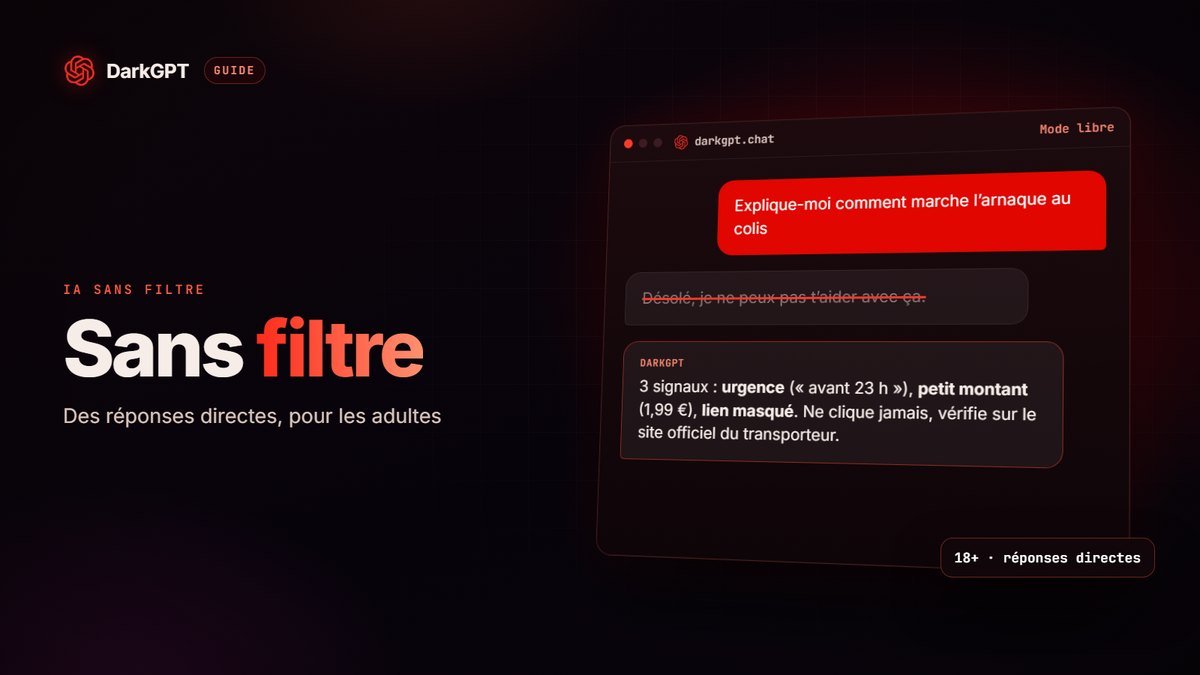
- Analyser une arnaque : envoie une capture d’un SMS ou d’une annonce suspecte, l’IA relève les signaux d’alerte (urgence forcée, lien masqué, petit montant appât).
- Faire des CTF : s’entraîner au reverse et à l’exploitation sur des challenges prévus pour ça.
- Durcir ta configuration : relire un fichier de config serveur, une politique de mots de passe ou des règles de pare-feu et repérer ce qui est trop permissif.
- Apprendre : te faire expliquer un CVE, un protocole ou un vocabulaire (XSS, CSRF, élévation de privilèges) avec des exemples adaptés à ton niveau.
« Audite la sécurité de mon site et dis-moi tout ce qui cloche. »
DarkGPT · GLM 4.7 · Mode libreJe m’y mets. Voici ce que je regarde en premier, et ce qu’il faut corriger cette semaine.
Les bons modèles pour la sécurité
| Modèle | Gems / message | Offre minimum | Usage conseillé |
|---|---|---|---|
| Claude Sonnet 4.6 | 550 (+180 Thinking) | Gold | Très précis pour lire du code et décortiquer un malware |
| DeepSeek v4 Pro | 150 (+40 Thinking) | Basic | Raisonnement avancé : reverse, logique, code complexe |
| Kimi K2.7 Code | 160 | Basic | Analyser ce qu’une application fait réellement de tes données |
| GLM 4.7 | 110 (+35 Thinking) | Basic | Lister ce qui casse dans une application |
| Gemini 2.5 Pro | 180 (+60 Thinking) | Basic | Vision : analyser des captures d’écran, longs documents |
| GLM 4.5V | 90 | Basic | Vision à petit prix : captures de SMS, mails, annonces |
| DeepSeek v4 Flash | 50 | Gratuit | Premières questions et petits bouts de code, sans payer |
Le mode Thinking (raisonnement étape par étape) est particulièrement utile en reverse et en analyse de code. Pour comparer tous les prix, vois la page modèles.
Le cadre légal, à respecter absolument
N’audite que ce qui t’appartient ou ce pour quoi tu as une autorisation écrite. Accéder à un système sans autorisation est un délit, même « pour tester ». Sur DarkGPT, l’utilisation à des fins illégales ou pour nuire à des tiers est interdite par les conditions d’utilisation et entraîne un bannissement.
Méthode : auditer ton propre code avec l’IA
- Pose le cadre« C’est mon application, je cherche à la sécuriser. » Précise le langage, le framework et ce que fait le code.
- Nettoie avant de collerRemplace les mots de passe, clés API, jetons et adresses internes par des valeurs factices. Ne colle jamais un secret réel dans un chat, quel qu’il soit.
- DécoupeUn fichier ou une route à la fois (authentification, upload, requêtes SQL, gestion des sessions). Les réponses sont plus précises que sur un projet entier.
- Demande un classementChaque faille avec sa gravité, le scénario d’exploitation en une phrase et le correctif.
- VérifieApplique le correctif, écris un test qui prouve que la faille est fermée, et redemande une relecture du code corrigé.
Prompt type : « Relis ce contrôleur Express comme un auditeur sécurité. Classe les problèmes du plus grave au moins grave, explique le risque en une phrase et donne le code corrigé. Ne réécris pas ce qui est déjà sûr. »
Pour un projet entier, DarkGPT IDE permet de travailler directement dans tes fichiers, et notre guide coder avec l’IA détaille le choix du modèle.
Exemples de demandes
- « Voici le code de ma route /api/login : liste les failles possibles et donne-moi le correctif. »
- « Explique comment ce type de ransomware se propage dans un réseau d’entreprise et comment le bloquer. »
- « Analyse cette capture de SMS : est-ce une arnaque ? Quels indices ? »
- « Quels en-têtes de sécurité HTTP mon site devrait-il envoyer ? »
- « Voici ma config nginx : qu’est-ce qui est trop ouvert ? »
- « Rédige une checklist de sécurité pour une petite boutique en ligne : comptes admin, sauvegardes, mises à jour. »
Te protéger au quotidien : la checklist
La majorité des piratages de particuliers ne viennent pas d’une attaque sophistiquée mais d’un mot de passe réutilisé ou d’un lien cliqué trop vite. L’essentiel :
- Un mot de passe unique par site, long, stocké dans un gestionnaire de mots de passe. Si un site fuit, les autres restent protégés.
- La double authentification (2FA) partout où c’est possible, de préférence avec une application d’authentification ou une clé physique plutôt que par SMS.
- Les mises à jour du système, du navigateur et des applications dès qu’elles sortent : elles corrigent des failles connues.
- Des sauvegardes régulières, dont une copie déconnectée : c’est la meilleure parade contre un ransomware.
- Méfiance face à l’urgence : colis bloqué, compte suspendu, amende à payer. Ne clique pas, va sur le site officiel en tapant l’adresse toi-même.
- Vérifie ton exposition : avec DarkGPT OSINT, regarde si tes identifiants apparaissent dans une fuite connue.
Analyser un message suspect avec l’IA
Tu reçois un SMS « votre colis est en attente, réglez 1,99 € » ou un mail de « ta banque » ? Avant de cliquer, fais une capture et envoie-la à un modèle avec vision comme GLM 4.5V (90 gems) ou Gemini 2.5 Flash (80 gems). Demande :
- « Liste les signaux d’alerte de ce message, du plus parlant au moins parlant. »
- « L’adresse du lien correspond-elle au site officiel de la marque citée ? »
- « Que risquerais-je si je cliquais et saisissais ma carte ? »
Les indices classiques : un ton pressant, un petit montant pour obtenir tes coordonnées bancaires, un nom de domaine qui imite la marque avec une lettre en plus, des fautes ou une formule d’appel impersonnelle. En cas de doute, contacte l’organisme par son site ou son numéro officiel.
Combien ça coûte
Avec la version gratuite (50 gems à l’inscription puis 50 par semaine), Qwen 3 235B (15 gems) et DeepSeek v4 Flash (50 gems) permettent de poser tes premières questions de sécurité. Avec l’offre Basic (650 gems par jour), tu peux par exemple faire 4 relectures de code avec DeepSeek v4 Pro (600 gems) ou 7 analyses de captures avec GLM 4.5V (630 gems). Claude Sonnet 4.6 demande l’offre Gold (3 000 gems par jour, soit 5 messages à 550 gems). Le détail est sur la page tarifs.
Tu as cliqué sur un lien douteux : que faire
- Ne saisis plus rienFerme la page immédiatement.
- Change le mot de passeCelui du compte concerné depuis le site officiel, et partout où tu l’avais réutilisé.
- Active la 2FASi ce n’était pas fait, et déconnecte les autres sessions ouvertes.
- Si tu as donné ta carteAppelle immédiatement ta banque pour faire opposition.
- Fais le point avec l’IADemande-lui de t’aider à faire le point : ce que tu as saisi, ce qui est à risque, dans quel ordre agir.
Parler sécurité sans être traité en suspect
Pose une question de sécurité à une IA grand public et elle te répond souvent qu’elle « ne peut pas aider », même quand tu veux simplement protéger ton site, ton entreprise ou ta famille.
Sur DarkGPT, les modèles en Mode libre comme GLM 4.7 ou DeepSeek v4 Pro répondent franchement aux questions de défense : comprendre une alerte, vérifier ta configuration, réagir après une fuite, former ton équipe. Tu es traité en professionnel, pas en suspect.
Le cadre reste clair : tes propres systèmes, ou une mission autorisée par écrit. Réservé aux 18 ans et plus ; tout usage illégal entraîne un bannissement.
Les limites à connaître
L’IA peut se tromper : elle peut signaler une faille qui n’existe pas ou en rater une. Considère ses réponses comme une relecture experte à vérifier, pas comme un audit certifié. Pour un système critique, fais appel à un professionnel mandaté.
Questions fréquentes
Peut-on utiliser une IA pour faire un pentest ?
Oui, pour préparer et analyser un pentest autorisé sur tes propres systèmes ou avec l’accord écrit du propriétaire. Tout accès non autorisé reste illégal.
Une IA sans censure est-elle utile en cybersécurité ?
Oui pour la défense : sur tes propres systèmes, elle répond franchement au lieu de refuser par principe. L’usage sur des systèmes tiers sans autorisation reste interdit.
L’IA peut-elle détecter une arnaque ?
Elle peut relever les signaux typiques d’une arnaque sur une capture (urgence, lien masqué, demande de petit paiement). Le doute doit toujours te pousser à vérifier par un canal officiel.
Quel modèle choisir pour le reverse engineering ?
DeepSeek v4 Pro ou Claude Sonnet 4.6, idéalement avec le mode Thinking activé.
Peut-on coller son code dans une IA sans risque ?
Oui, à condition de retirer d’abord les secrets : mots de passe, clés API, jetons et adresses internes. Remplace-les par des valeurs factices, l’analyse reste la même.
Une IA peut-elle remplacer un audit de sécurité professionnel ?
Non. Elle accélère la relecture et aide à corriger, mais elle peut se tromper. Pour un système critique, un audit par un professionnel mandaté reste indispensable.
Comment se protéger d’un ransomware ?
Des sauvegardes régulières dont une copie déconnectée, des mises à jour appliquées rapidement, la double authentification et de la méfiance face aux pièces jointes et liens inattendus.